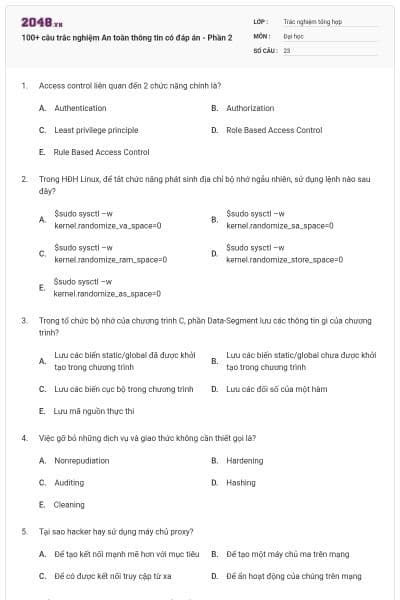
100+ câu trắc nghiệm An toàn thông tin có đáp án - Phần 2
23 câu hỏi
Authentication
Authorization
Least privilege principle
Role Based Access Control
Rule Based Access Control
Chọn đáp án A, B
$sudo sysctl –w kernel.randomize_va_space=0
$sudo sysctl –w kernel.randomize_sa_space=0
$sudo sysctl –w kernel.randomize_ram_space=0
$sudo sysctl –w kernel.randomize_store_space=0
$sudo sysctl –w kernel.randomize_as_space=0
Chọn đáp án A
Lưu các biến static/global đã được khởi tạo trong chương trình
Lưu các biến static/global chưa được khởi tạo trong chương trình
Lưu các biến cục bộ trong chương trình
Lưu các đối số của một hàm
Lưu mã nguồn thực thi
Chọn đáp án A
Nonrepudiation
Hardening
Auditing
Hashing
Cleaning
Chọn đáp án B
Để tạo kết nối mạnh mẽ hơn với mục tiêu
Để tạo một máy chủ ma trên mạng
Để có được kết nối truy cập từ xa
Để ẩn hoạt động của chúng trên mạng
Chọn đáp án D
Lưu trữ giá trị Return Address ở một nơi khác và sử dụng nó để kiểm tra xem giá trị ở Return Address có bị sửa đổi hay không
Sử dụng một vùng nhớ đệm an toàn giữa Return Address và Buffer. Sử dụng vùng nhớ đệm an toàn này để kiểm tra xem Return Address có bị sửa đổi hay không
Kiểm tra giá trị Return Address có bị sửa đổi hay không
Kiểm tra chiều dài dữ liệu nhập trước khi thực hiện việc gán dữ liệu
Chọn đáp án A
Lưu trữ giá trị Return Address ở một nơi khác và sử dụng nó để kiểm tra xem giá trị ở Return Address có bị sửa đổi hay không
Sử dụng một vùng nhớ đệm an toàn giữa Return Address và Buffer. Sử dụng vùng nhớ đệm an toàn này để kiểm tra xem Return Address có bị sửa đổi hay không
Kiểm tra giá trị Return Address có bị sửa đổi hay không
Kiểm tra chiều dài dữ liệu nhập trước khi thực hiện việc gán dữ liệu
Giải pháp StackGuard giúp phòng chống tấn công tràn bộ đệm trên stack thực hiện như sau:
Chọn đáp án B
Cung cấp tất cả các quyền truy cập cho người dung
Giới hạn các quyền truy cập và các hành động cho người dùng hợp pháp được sử dụng
Ngăn chặn người dùng trái phép truy cập vào tài nguyên hệ thống
Bảo vệ máy tính khỏi virus
Chọn đáp án B
Discretionary Access Control
Least Privilege
Mandatory Access Control
Separation of Duties
Chọn đáp án B

Học thông minh hơn mỗi ngày
Xem toàn bộ 23 câu hỏi và nhiều hơn nữa với tài khoản miễn phí
Con người
Quy trình
Công nghệ
Đội ngũ chuyên gia bảo mật
Tăng chi phí đầu tư cho bảo mật
Đào tạo nâng cao nhận thức
Chọn đáp án A, B, C
ISO 27001
ISO 2015
ISO 9001
ISO 2600
ISO 21997
Chọn đáp án A
CList(Ha) = bt1: {read}, bt2: {read, write}, bt3: {}
CList(Ha) = bt1: {read, write}, bt2: {read, write}, bt3: {}
CList(Ha) = bt1: {read}, bt2: {read, write}, bt3: {read, write}
CList(Ha) = bt1: {read, write}, bt2: {write}, bt3: {read}
CList(Ha) = bt1: {}, bt2: {write}, bt3: {}
Chọn đáp án A
ACL(bt2) = Nam: {read}, Ha: {read, write}
ACL(bt2) = Nam: {read, write}, Ha: {read}
ACL(bt2) = Nam: {read, write}, Ha: {read, write}
ACL(bt2) = Nam: {read}, Ha: {read}
ACL(bt2) = Nam: {read, execute}, Ha: {read, write}
Chọn đáp án A
Authentication
Authorization
Accounting
Authenticity
Automation
Accessing
Chọn đáp án A, B, C
Đào tạo nâng cao nhận thức người dung
Xác thực 2 yếu tố
Phần mềm chống lừa đảo
Quét lỗ hổng cho hệ thống định kỳ
Chọn đáp án A
Là lỗ hổng nhà sản xuất chưa kịp vá
Là lỗ hổng phá hoại hệ thống trong vòng một ngày
Là lỗ hổng hacker chưa công bố rộng rãi
Là lỗ hổng nguy hiểm khi tấn công vào hệ thống chưa có giải pháp bảo vệ
Chọn đáp án B
Đảm bảo rằng mọi người đều hiểu chính sách và thủ tục của tổ chức
Thông báo cho mọi người rằng quyền truy cập vào thông tin sẽ được cấp khi người sử dụng có yêu cầu
Cảnh báo tất cả người dùng truy cập vào tất cả các hệ thống sẽ được theo dõi hằng ngày
Thông báo cho người dùng để tuân thủ các quy định liên quan đến bảo vệ dữ liệu và thông tin
Chọn đáp án A
Heap và stack
Heap và network overflow
Stack và memory
Stack và SQL injection
SQL injection và XSS
Chọn đáp án A
Network Interface layer
Internet layer
Transport layer
Application layer
Network layer
Chọn đáp án C
Radius
802.11X
802.3D
802.3
Chọn đáp án A
Tính bí mật
Tính toàn vẹn
Tính sẵn sàng
Tính chống chối bỏ
Tính xác thực
Tính dễ mở rộng
Chọn đáp án A, B, C
Mandatory Access Control (MAC)
Role Based Access Control
Subjective Access Control
Attribute Based Access Control
Discretionary Access Control (DAC)
Chọn đáp án C
Nó có thể phục vụ cho việc tạo ra các đoạn mã phức tạp không cần thiết
Nó có thể không thực hiện việc phân chia xử lý các tác vụ
Nó có thể tạo ra việc loại bỏ các ứng dụng không cần thiết
Nó có thể cho phép mã độc được chèn vào
Chọn đáp án D
Bạn có thích hoạt động này không?
Hãy lưu hoặc chia sẻ nội dung này đến mọi người.
Gợi ý cho bạn

Ý tưởng của bạn, bài học của bạn
Tự thiết kế đề thi, bài giảng hoặc flashcard theo cách riêng.




Học liệu phổ biến Trắc nghiệm tổng hợp
Trắc nghiệm tổng hợp
Bài tập vừa sức, đúng lớp
Chọn nội dung phù hợp và tạo hoạt động cho lớp của bạn.










