300+ câu Trắc nghiệm An toàn mạng máy tính có đáp án - Phần 9
43 câu hỏi
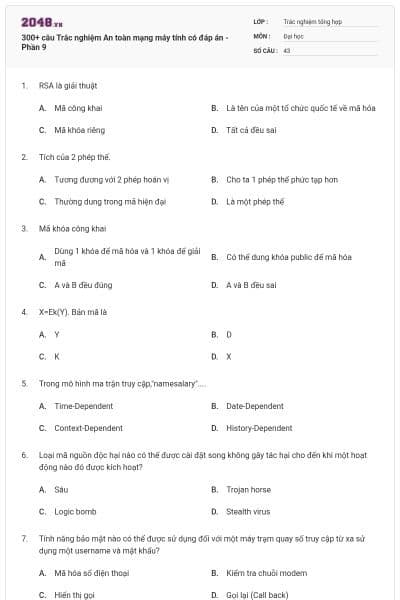
RSA là giải thuật
Mã công khai
Là tên của một tổ chức quốc tế về mã hóa
Mã khóa riêng
Tất cả đều sai
Chọn đáp án A
Tích của 2 phép thế.
Tương đương với 2 phép hoán vị
Cho ta 1 phép thế phức tạp hơn
Thường dung trong mã hiện đại
Là một phép thế
Chọn đáp án D
Mã khóa công khai
Dùng 1 khóa để mã hóa và 1 khóa để giải mã
Có thể dung khóa public để mã hóa
A và B đều đúng
A và B đều sai
Chọn đáp án C
X=Ek(Y). Bản mã là
Y
D
K
X
Chọn đáp án D
Trong mô hình ma trận truy cập,"namesalary"....
Time-Dependent
Date-Dependent
Context-Dependent
History-Dependent
Chọn đáp án C
Loại mã nguồn độc hại nào có thể được cài đặt song không gây tác hại cho đến khi một hoạt động nào đó được kích hoạt?
Sâu
Trojan horse
Logic bomb
Stealth virus
Chọn đáp án C
Tính năng bảo mật nào có thể được sử dụng đối với một máy trạm quay số truy cập từ xa sử dụng một username và mật khẩu?
Mã hóa số điện thoại
Kiểm tra chuỗi modem
Hiển thị gọi
Gọi lại (Call back)
Chọn đáp án D
Các thiết bị nào sau đây có thể sử dụng được trên mạng không dây?
Máy vi tính để bàn
Máy tính xách tay
PDA
Tất cả các loại trên
Chọn đáp án D
Bộ lọc địa chỉ MAC được định nghĩa như
Tường lửa cá nhân
Ngăn chặn truy cập từ một địa chỉ MAC nhất định
Được phép truy cập đến một địa chỉ MAC nhất định
Tất cả đều đúng
Chọn đáp án B
Một trong hai cách tiếp cận tấn công mã đối xứng
Tất cả đều sai
Tấn công tìm khóa
Tấn công duyệt toàn bộ
Tấn công tìm bản rõ
Chọn đáp án C
Tích của 2 phép thế.
Tương đương với 2 phép hoán vị
Cho ta 1 phép thế phức tạp hơn
Thường dung trong mã hiện đại
Là một phép thế
Chọn đáp án D
Các chuẩn giao thức mạng không dây IEEE nào sau đây là phổ biến nhất?
802.11b
802.11a
802.11g
Tất cả đều đúng
Chọn đáp án D
Các chuẩn giao thức mạng không dây nào sau đây phân phối nội dung Wireless Markup Language (WML) đến các ứng dụng Web trên các thiết bị cầm tay (PDA)?
WAP
WEP
802.11g
SSL
Chọn đáp án A
Thiết bị nào được sử dụng để cho phép các máy trạm không dây truy cập vào một mạng LAN rộng?
802.11b
Tường lửa
Điểm truy cập không dây (Wiless Access Point)
VPN
Chọn đáp án C
Các giao thức nào sau đây làm việc trên lớp IP để bảo vệ thông tin IP trên mạng?
IPX
IPSec
SSH
TACACS+
Chọn đáp án B
Mã Ceaser của party là
Sduwb
Tduwb
Teuwb
Tất cả đều có thể phụ thuộc vào
Chọn đáp án D
Phát biểu sai? Kerberos
Đáp ứng yêu cầu không chối cãi
Có thể bị tấn công
Có thể bị tấn công Password
Tất cả đều sai
Chọn đáp án A
Tiện ích nào sau đây là một phương thức bảo mật truy cập từ xa tốt hơn telnet?
SSL
SSH
IPSec
VPN
Chọn đáp án B
Mã cổ điển là mã.
Mã đối xứng
Mã thay thế
Mã có hai khoá là khoá
Hoán vị
Chọn đáp án A
Chính sách tài khoản nào nên được thiết lập để ngăn chặn các cuộc tấn công ác ý vào tài khoản của user?
Hạn chế thời gian
Ngày hết hạn tài khoản
Giới hạn số lần logon
Disable tài khoản không dùng đến
Chọn đáp án C
Địa chỉ vật lí trên card mạng được gọi là.
Địa chỉ IP
Địa chỉ MAC
Địa chỉ subnet mask
Địa chỉ Default gateway
Chọn đáp án B
Trong hệ thống địa chỉ IP, địa chỉ IP nào không sử dụng được cho máy tính?
Địa chỉ mạng
Địa chỉ broadcast
Địa chỉ mạng, địa chỉ broadcast
Địa chỉ subnet mask
Chọn đáp án C
Port của giao thức SMTP có giá trị là.
23
25
21
110
Chọn đáp án B
Để kết thúc 1 quá trình đang in ta dùng lệnh gì dưới đây?
Net stop spooler
Network stop spooler
Net stoping spoolerd
Network stoping spooler
Chọn đáp án A
Thứ tự các lớp (layer) trong mô hình OSI (từ lớp 7 trở xuống)
Presentation, Application, Session, Transport, Network, Datalink, Physical
Application, Presentation, Session, Transport, Network, Datalink, Physical
Session, Transport, Network, Datalink, Physical, Application, Presentation
Network, Datalink, Physical, Application, Presentation, Session, Transport
Chọn đáp án B
Subnet mask default của lớp A là
255.0.0.0
255.255.0.0
255.255.255.0
255.255.225.255
Chọn đáp án A
Mô hình Ad-hoc trong Wireless theo lí thuyết có thể kết nối tối đa bao nhiêu máy?
12 máy
10 máy
9 máy
8 máy
Chọn đáp án C
Điạ chỉ nào dưới đây là địa chỉ thuộc lớp B.?
126.19.34.222
190.20.16.8
127.0.0.1
200.234.23.56
Chọn đáp án B
Cho chỉ IP: 196.10.8.32 / 27, dãy địa chỉ máy chủ (HostID) của mạng trên là.
196.10.8.33 → 196.10.8.64
196.10.8.33 → 196.10.8.63
196.10.8.33 → 196.10.8.62
196.10.8.33 → 196.10.8.61
Chọn đáp án C
Để thiết lập ổ đĩa mạng ta thực hiện như thế nào?
Right click My Network Places / Map Network Drive…/ // IP_máyđích/share name
Right click My Computer / Map Network Drive…// IP_máyđích/share name
Right click My Network Places / Map Network Drive…/ \\IP_máyđích\share name
Right click My Computer / Map Network Drive…/ \\IP_máyđích\share name
Chọn đáp án D
Port của giao thức SMTP có giá trị là.
23
25
21
110
Chọn đáp án B
Giao thức HTTP có port là.
80
81
21
23
Chọn đáp án A
Mô hình TCP/IP bao gồm có bao nhiêu lớp?
7 lớp
6 lớp
5 lớp
4 lớp
Chọn đáp án D
Trong hệ thống mạng, mỗi máy có 1 chính sách bảo mật và nhiệm vụ riêng. Mô hình mạng trên được gọi là.
Peer to peer
Client / Server
WAN
MAN
Chọn đáp án B
Để kết thúc 1 quá trình đang in ta dùng lệnh gì dưới đây?
Net stop spooler
Network stop spooler
Net stoping spooler
Network stoping spooler
Chọn đáp án A
Người dùng muốn chia sẻ dữ liệu ẩn, tại mục “share name” người dùng cần thêm dấu gì sau tên của thư mục cần chia sẻ?
Dấu #
Dấu %
Dấu $
D. Dấu !
Chọn đáp án C
Chức năng của DNS là?
Phân giải tên miền thành địa chỉ IP
Phân giải địa chỉ IP thành tên miền
Cung cấp địa chỉ IP động trong hệ thống mạng
Phân giải tên miền thành địa chỉ IP hoặc ngược lại
Chọn đáp án D
Số địa chỉ mạng (NetID) sử dụng được của lớp c là.
221 –2
221
224 –2
224
Chọn đáp án C
Tên 4 lớp của mô hình TCP/IP là.
Application, Transport, Link, Internet
Application, Transport, Internet, Network Interface
Link, Internet, Transport, Application
Internet, Transport, Application, Link
Chọn đáp án B
Trojan là một phương thức tấn công kiểu.
Can thiệp trực tiếp vào máy nạn nhân để lấy các thông tin quan trọng
Đánh cắp dữ liệu của nạn nhân truyền trên mạng
Tấn công làm tê liệt hệ thống mạng của nạn nhân
Điều khiển máy tính nạn nhân từ xa thông qua phần mềm cài sẵn trong máy nạn nhân
Chọn đáp án D
System Hacking là một phương thức tấn công kiểu.
Điều khiển máy tính nạn nhân từ xa
Can thiệp trực tiếp vào máy nạn nhân để lấy các thông tin quan trọng
Tấn công làm tê liệt hệ thống mạng của nạn nhân
Đánh cắp dữ liệu của nạn nhân truyền trên mạng
Chọn đáp án B
Một máy Windows Server 2003 tên SERVER1 trước đây được xây dựng thành một FTP Server cung cấp Files cho người dùng nội bộ và người dùng các chi nhánh của Doanh nghiệp. Doanh nghiệp dùng SERVER1 để chia sẽ kết nối internet kiểu SecureNAT cho các máy khác. Khi người Quản trị thực hiện SecureNAT bằng Wizard của RRAS. Anh ta chọn “Network Address Translation (NAT)” và click “Next” cho đến khi “Finish”. Kết quả.
Người dùng tại các chi nhánh sẽ không truy cập dữ liệu trong FTP được vì khi đăng nhập vào FTP Server, các Username/Password đều bị Server từ chối
Người dùng bên trong mạng của SERVER1 sẽ truy cập FTP bình thường nhưng không giao tiếp được internet
Người dùng tại các chi nhánh vẫn truy xuất dữ liệu trên FTP Server như bình thường
Người dùng tại các chi nhánh sẽ không truy cập dữ liệu trong FTP trên SERVER1 được
Chọn đáp án D
Khi xây dựng kết nối VPN kiểu Remote-Access, người dùng A. không thể dial vào VPN Server mặc dù đã thiết lập đúng các thông số cho VPN Connection và khai báo chính xác Username và password. Các người dùng khác vẫn kết nối VPN từ nhà vào Văn phòng Công ty được bình thường. Nguyên nhân lỗi có thể là.
Tài khoản của người dùng A không được cấp phép đăng nhập từ xa
IP address trên máy người dùng A không cùng Net.ID với IP address trong Văn phòng Công ty
Hệ Điều hành trên máy người dùng A và Hệ Điều hành trên máy VPN Server không tương thích nhau
Hệ Điều hành trên máy người dùng A không hỗ trợ kết nối VPN
Chọn đáp án A