300+ câu Trắc nghiệm An toàn mạng máy tính có đáp án - Phần 5
25 câu hỏi
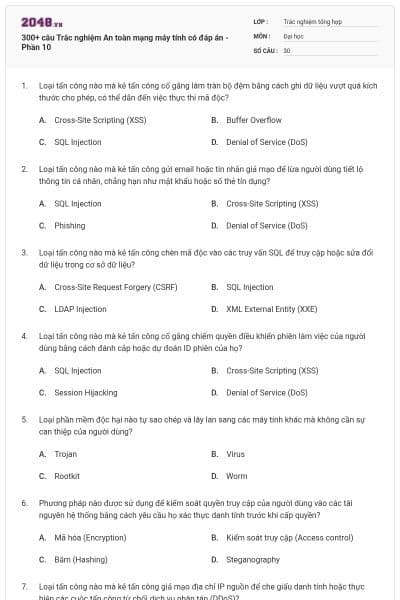
Phòng chống tấn công Tấn công từ chối dịch vụ phân bố (DDOS)
Chỉ có thể dùng tường lửa
Có thể hạn chế trong bằng cách lập trình
Hiện nay đã có cách phòng chống hiệu quả
Cách hiệu quả duy nhất là lưu trữ và phục hồi (backup và restore)
Chọn đáp án B
Bộ đệm một lần
Khóa chỉ xài 1 lần
Có thể không an toàn do phân phối
Sinh khóa ngẫu nhiên
Tất cả đều đúng
Chọn đáp án D
Trong DAC, mô hình nào dung cấu trúc đồ thị tĩnh và đồ thị động
Mô hình truy cập CSDL đa mức
Mô hình Take-grant
Mô hình ma trận truy cập
Mô hình Acten (Action. Entity)
Chọn đáp án B
Phát biểu nào là sai? Hàm hash
Thường dung với lý do là thời gian mã hóa
Kết quả phụ thuộc mẫu tin
Thường dung để tạo chữ ký điện tử
Kích thước kết quả có độ dài phụ thuộc vào mẫu tin
Chọn đáp án D
Phát biểu sai? Kerberos
Đáp ứng yêu cầu không chối cãi
Có thể bị tấn công
Có thể bị tấn công Password
Tất cả đều sai
Chọn đáp án A
DAC trong DBMS có mấy mức
1 mức
2 mức
3 mức
5 mức
Chọn đáp án B
Chính sách tài khoản nào nên được thiết lập để ngăn chặn các cuộc tấn công ác ý vào tài khoản của user?
Hạn chế thời gian
Ngày hết hạn tài khoản
Giới hạn số lần logon
Disable tài khoản không dùng đến
Chọn đáp án C
Các giao thức đường hầm nào sau đây chỉ làm việc trên các mạng IP?
SSH
IPX
L2TP
PPTP
Chọn đáp án D
Các giao thức xác thực nào sau đây là được sử dụng trong các mạng không dây?
802.1X
802.11b
802.11a
803.1
Chọn đáp án A
Kỹ thuật nào được sử dụng để bảo đảm thông tin liên lạc qua một mạng không được bảo mật?
Telnet
SLIP
VPN
PPP
Chọn đáp án C
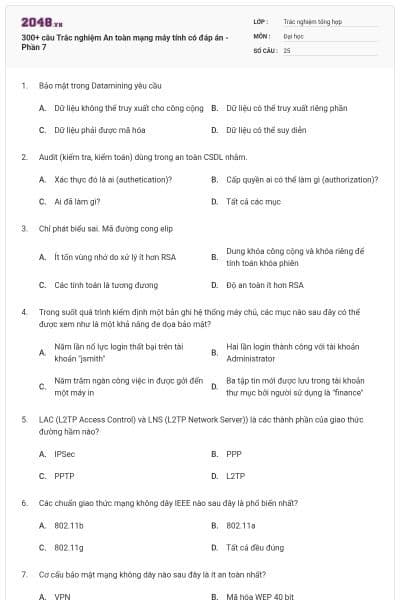
Phương pháp điều khiển truy cập có hiệu quả và an toàn nhất đối với mạng không dây là.
Mã hóa WEP 40 bit
VPN
Nhận dạng bảo mật mạng
Mã hóa WEP 128 bit
Chọn đáp án B
Cơ cấu bảo mật nào sau đây được sử dụng với chuẩn không dây WAP?
WTLS
SSL
HTTPS
Mã hóa WEP
Chọn đáp án A
Cần phải làm gì để bảo vệ dữ liệu trên một máy tính xách tay nếu nó bị lấy cắp?
Khóa đĩa mềm
Enable khi login và tạo mật khẩu trên HĐH
Lưu trữ đều đặn trên CD-ROM
Mã hóa dữ liệu
Chọn đáp án D
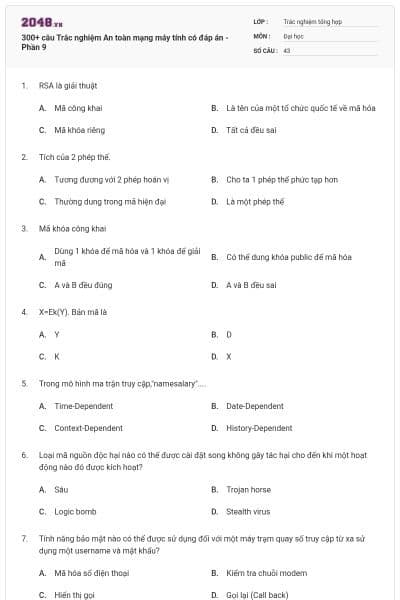
RSA. là giải thuật
Mã công khai
Là tên của một tổ chức quốc tế về mã hóa
Mã khóa riêng
Tất cả đều sai
Chọn đáp án A
Bộ lọc địa chỉ MAC. được định nghĩa như
Tường lửa cá nhân
Ngăn chặn truy cập từ một địa chỉ MAC. nhất định
Được phép truy cập đến một địa chỉ MAC. nhất định
Tất cả đều đúng
Chọn đáp án B
Cơ cấu bảo mật mạng không dây nào sau đây là ít an toàn nhất?
VPN
Mã hóa WEP 40 bit
Bảo mật định danh mạng
Mã hóa WEP 128 bit
Chọn đáp án B
Mức mã hóa WEP nào nên được thiết lập trên một mạng 802.11b?
128 bit
40 bit
28 bit
16 bit
Chọn đáp án A
Trong các thư mục tấn công RSA. được lưu ý, không có.
Tấn công tính toán thời gian
Tấn công toán học
Tấn công bản rõ
Tấn công brute force
Chọn đáp án C
Phát biểu nào là sai? Hàm hash
Thường dung với lý do là thời gian mã hóa
Kết quả phụ thuộc mẫu tin
Thường dung để tạo chữ ký điện tử
Kích thước kết quả có độ dài phụ thuộc vào mẫu tin
Chọn đáp án D
Trong giải thuật SHA. 512, 80 từ.
Được tạo ra mặc định
Được tạo ra từ toàn bộ messenger
Được tạo a từ một phần của messenger
Tất cả đều sai
Chọn đáp án B
Mục đích của một máy chủ RADIUS là.
Packet Sniffing
Mã hóa
Xác thực
Thỏa thuận tốc độ kết nối
Chọn đáp án C
Thám mã khi không biết khoá
Bài toán dễ
Bài toán khó
& B. sai vì phụ thuộc vào khoá
& B. sai vì phụ thuộc vào giải thuật
Chọn đáp án B
DAC. trong DBMS có mấy mức
1 mức
2 mức
3 mức
5 mức
Chọn đáp án B
Nên cài mức truy cập mặc định là mức nào sau đây?
Full access
No access
Read access
Write access
Chọn đáp án B
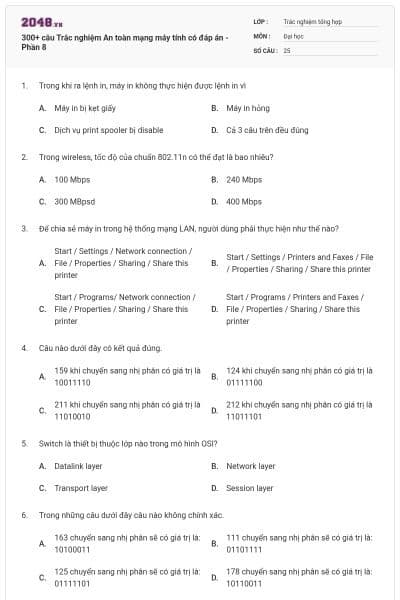
Trong những câu dưới đây câu nào không chính xác.
163 chuyển sang nhị phân sẽ có giá trị là: 10100011
111 chuyển sang nhị phân sẽ có giá trị là: 01101111
125 chuyển sang nhị phân sẽ có giá trị là: 01111101
178 chuyển sang nhị phân sẽ có giá trị là: 10110011
Chọn đáp án B