300+ câu Trắc nghiệm An toàn mạng máy tính có đáp án - Phần 14
30 câu hỏi
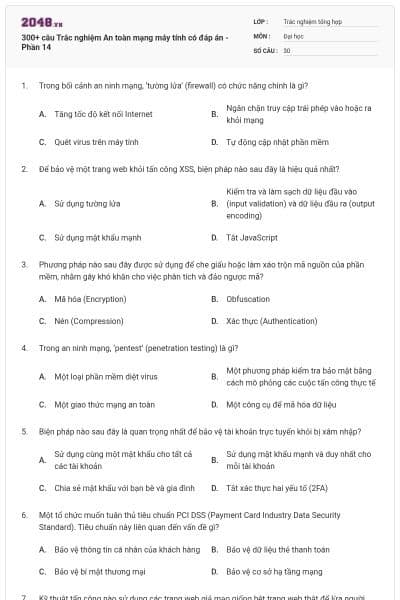
Tăng tốc độ kết nối Internet
Ngăn chặn truy cập trái phép vào hoặc ra khỏi mạng
Quét virus trên máy tính
Tự động cập nhật phần mềm
Chọn đáp án B
Sử dụng tường lửa
Kiểm tra và làm sạch dữ liệu đầu vào (input validation) và dữ liệu đầu ra (output encoding)
Sử dụng mật khẩu mạnh
Tắt JavaScript
Chọn đáp án B
Mã hóa (Encryption)
Obfuscation
Nén (Compression)
Xác thực (Authentication)
Chọn đáp án B
Một loại phần mềm diệt virus
Một phương pháp kiểm tra bảo mật bằng cách mô phỏng các cuộc tấn công thực tế
Một giao thức mạng an toàn
Một công cụ để mã hóa dữ liệu
Chọn đáp án B
Sử dụng cùng một mật khẩu cho tất cả các tài khoản
Sử dụng mật khẩu mạnh và duy nhất cho mỗi tài khoản
Chia sẻ mật khẩu với bạn bè và gia đình
Tắt xác thực hai yếu tố (2FA)
Chọn đáp án B
Bảo vệ thông tin cá nhân của khách hàng
Bảo vệ dữ liệu thẻ thanh toán
Bảo vệ bí mật thương mại
Bảo vệ cơ sở hạ tầng mạng
Chọn đáp án B
SQL Injection
Pharming
Cross-Site Scripting (XSS)
Denial-of-Service (DoS)
Chọn đáp án B
Một loại tường lửa
Một hệ thống quản lý thông tin bảo mật và sự kiện
Một công cụ quét lỗ hổng
Một giao thức mã hóa
Chọn đáp án B
Sử dụng mật khẩu mặc định của nhà sản xuất
Ẩn tên mạng Wi-Fi (SSID) và sử dụng mật khẩu mạnh
Tắt mã hóa Wi-Fi
Chia sẻ mật khẩu Wi-Fi với tất cả hàng xóm
Chọn đáp án B

Học thông minh hơn mỗi ngày
Xem toàn bộ 30 câu hỏi và nhiều hơn nữa với tài khoản miễn phí
Tấn công SYN Flood
Tấn công DNS Spoofing
Tấn công ARP Poisoning
Tấn công Man-in-the-Middle
Chọn đáp án A
Sử dụng tường lửa cá nhân
Mã hóa dữ liệu
Cập nhật phần mềm thường xuyên
Sử dụng mật khẩu mạnh
Chọn đáp án B
Chính sách kiểm soát truy cập
Chính sách sao lưu dữ liệu
Chính sách thay đổi mật khẩu
Chính sách ứng phó sự cố
Chọn đáp án C
Virus
Trojan
Worm
Spyware
Chọn đáp án C
Một công cụ để quét lỗ hổng bảo mật
Một hệ thống được thiết kế để thu hút và bẫy những kẻ tấn công
Một loại phần mềm diệt virus
Một giao thức mạng an toàn
Chọn đáp án B
Ngăn chặn tấn công SQL Injection
Quản lý việc chia sẻ tài nguyên giữa các nguồn gốc khác nhau (domain, protocol, port)
Mã hóa dữ liệu truyền trên mạng
Xác thực người dùng
Chọn đáp án B
Tấn công từ chối dịch vụ phân tán (DDoS)
Tấn công Man-in-the-Middle (MITM)
IP Spoofing
SQL Injection
Chọn đáp án C
SQL Injection
Cross-Site Scripting (XSS)
Denial-of-Service (DoS)
Phishing
Chọn đáp án B
Một cuộc tấn công chỉ xảy ra vào ban ngày
Một lỗ hổng bảo mật chưa được biết đến hoặc chưa được vá
Một giao thức mạng không còn được sử dụng
Một chính sách bảo mật yêu cầu thay đổi mật khẩu hàng ngày
Chọn đáp án B
Sử dụng mạng Wi-Fi công cộng không được bảo vệ
Kiểm tra xem trang web có sử dụng mã hóa HTTPS hay không
Chia sẻ thông tin thẻ tín dụng qua email
Bỏ qua cảnh báo bảo mật của trình duyệt
Chọn đáp án B
Mã hóa dữ liệu
Xác thực hai yếu tố (2FA)
Sử dụng tường lửa cá nhân
Sao lưu dữ liệu
Chọn đáp án B
SQL Injection
Phishing
Denial-of-Service (DoS)
Cross-Site Scripting (XSS)
Chọn đáp án C
Nhà cung cấp dịch vụ đám mây chịu trách nhiệm hoàn toàn về bảo mật
Khách hàng chịu trách nhiệm hoàn toàn về bảo mật
Cả nhà cung cấp dịch vụ đám mây và khách hàng đều có trách nhiệm bảo mật, tùy thuộc vào dịch vụ được sử dụng
Không ai chịu trách nhiệm về bảo mật trong môi trường đám mây
Chọn đáp án C
Sử dụng tường lửa cá nhân
Sao lưu dữ liệu thường xuyên
Cài đặt phần mềm diệt virus
Sử dụng mật khẩu mạnh
Chọn đáp án B
Phishing
Spoofing
Spamming
Mail Bombing
Chọn đáp án D
SQL Injection
Cross-Site Scripting (XSS)
Denial-of-Service (DoS)
Phishing
Chọn đáp án A
Một loại tường lửa tiên tiến
Một mạng lưới các máy tính bị nhiễm phần mềm độc hại và được điều khiển từ xa
Một công cụ để quét lỗ hổng bảo mật
Một giao thức mạng an toàn
Chọn đáp án B
Thông báo cho tất cả khách hàng
Xác định và cô lập sự cố
Thay đổi tất cả mật khẩu
Gỡ cài đặt tất cả phần mềm
Chọn đáp án B
SQL Injection
Phishing
Cross-Site Scripting (XSS)
Denial-of-Service (DoS)
Chọn đáp án B
Virus
Trojan
Worm
Spyware
Chọn đáp án D
SQL Injection
Phishing
Distributed Denial-of-Service (DDoS)
Cross-Site Scripting (XSS)
Chọn đáp án C
Bạn có thích hoạt động này không?
Hãy lưu hoặc chia sẻ nội dung này đến mọi người.
Gợi ý cho bạn

Ý tưởng của bạn, bài học của bạn
Tự thiết kế đề thi, bài giảng hoặc flashcard theo cách riêng.
Học liệu phổ biến Trắc nghiệm tổng hợp
Trắc nghiệm tổng hợp
Bài tập vừa sức, đúng lớp
Chọn nội dung phù hợp và tạo hoạt động cho lớp của bạn.