300+ câu Trắc nghiệm An toàn mạng máy tính có đáp án - Phần 3
25 câu hỏi
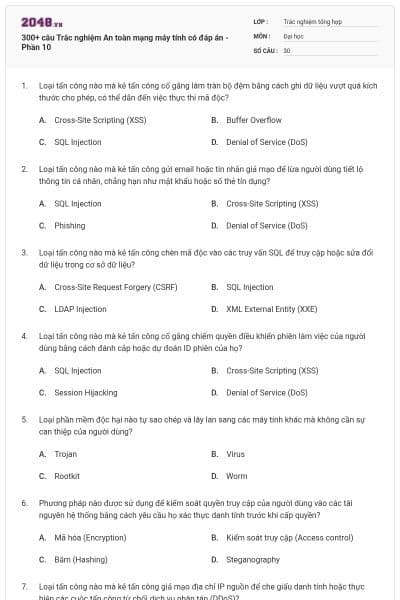
Mục nào không là tấn công chủ động
Tấn công nghe lén (eavesdropping)
Tấn công từ chối dịch vụ
Tấn công replay
Tấn công giả mạo (masquerade)
Chọn đáp án A
Phần mềm ngăn chặn hành vi.
Theo dõi các hành vi trong thời gian thực của hệ thống
Phát hiện code có hại trước khi chúng thực hiện
Theo dõi các tham số của hệ thống
Tất cả đều đúng
Chọn đáp án D
Một trong hai cách tiếp cận tấn công mã đối xứng
Tất cả đều sai
Tấn công tìm khóa
Tấn công duyệt toàn bộ
Tấn công tìm bản rõ
Chọn đáp án C
Trong giải thuật SHA 512, 80 từ.
Được tạo ra mặc định
Được tạo ra từ toàn bộ messenger
Được tạo a từ một phần của messenger
Tất cả đều sai
Chọn đáp án B
Chứng nhận chứa.
Chữ ký
Thông tin thuật toán tạo mã khoá
Thuật toán tạo chữ ký
Tất cả đều đúng
Chọn đáp án D
Thám mã khi không biết khoá
Bài toán dễ
Bài toán khó
A & B sai vì phụ thuộc vào khoá
A & B sai vì phụ thuộc vào giải thuật
Chọn đáp án B
Mã Ceaser của party là
Sduwb
Tduwb
Teuwb
Tất cả đều có thể phụ thuộc vào
Chọn đáp án B
Quyền truy cập nào cho phép ta lưu giữ một tập tin?
Đọc
Sao chép
Hiệu chỉnh
Ghi
Chọn đáp án D
Quyền truy cập nào cho phép ta hiệu chỉnh thuộc tính của một tập tin?
Hiệu chỉ nh (Modify)
Sao chép (Copy
Thay đổi (Change)
Biên tập (Edit)
Chọn đáp án A
Một IP flood theo các host phát tán trực tiếp đến một Web server là một ví dụ của loại tấn công gì?
DoS phân tán (DDoS)
Tấn công IP
Trojan Hors
A và B đúng
Chọn đáp án A
Cách nào sau đây là tốt nhất để chống lại điểm yếu bảo mật trong phần mềm HĐH?
Cài đặt bản service pack mới nhất
Cài đặt lại HĐH thông dụng
Sao lưu hệ thống thường xuyên
Shut down hệ thống khi không sử dụng
Chọn đáp án A
Phương pháp thông tin truy cập từ xa nào được xem như kết nối điển hình đến Internet mọi lúc, nó làm gia tăng rủi ro bảo mật do luôn mở đối với mọi cuộc tấn công ?
Cable modem & DSL
Dial-up
Wireless
SSH
Chọn đáp án A
Mục đích của một máy chủ RADIUS là.
Packet Sniffing
Mã hóa
Xác thực
Thỏa thuận tốc độ kết nối
Chọn đáp án C
Giao thức được sử dụng rộng rãi nhất để truy cập kiểu quay số đến một máy chủ từ xa là
SLIP
PPP
A và B đều đúng
A và B đều sai
Chọn đáp án B
Các chuẩn giao thức mạng không dây nào sau đây phân phối nội dung Wireless Markup Language (WML) đến các ứng dụng Web trên các thiết bị cầm tay (PDA)?
WAP
WEP
802.11g
SSL
Chọn đáp án A
Mức mã hóa WEP nào nên được thiết lập trên một mạng 802.11b?
128 bit
40 bit
28 bit
16 bit
Chọn đáp án A
Thiết bị nào cho phép ta kết nối đến một mạng LAN của công ty qua Internet thông qua một kênh được mã hóa an toàn?
VPN
WEP
Modem
Telnet
Chọn đáp án A
Ứng dụng mạng nào có thể được sử dụng để phân tích và kiểm tra lưu lượng mạng?
IDS
FTP
Router
Sniffer
Chọn đáp án D
Phòng chống tấn công Tấn công từ chối dịch vụ phân bố (DDOS)
Chỉ có thể dùng tường lửa
Có thể hạn chế trong bằng cách lập trình
Hiện nay đã có cách phòng chống hiệu quả
Cách hiệu quả duy nhất là lưu trữ và phục hồi (backup và restore)
Chọn đáp án B
Cơ cấu bảo mật nào sau đây được sử dụng với chuẩn không dây WAP?
WTLS
SSL
HTTPS
Mã hóa WEP
Chọn đáp án A
Timestamp trong message
Dùng để ghi nhận số lần trao đổi
Dùng để xác định thời gian hết hạn
Dùng để cho phép giao dịch
Tất cả đều đúng
Chọn đáp án B
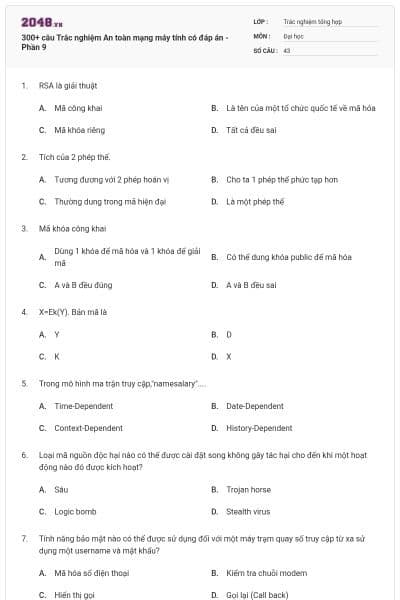
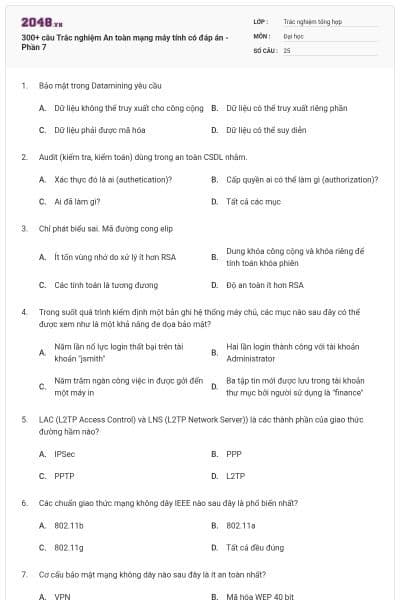
Chỉ phát biểu sai. Mã đường cong elip
Ít tốn vùng nhớ do xử lý ít hơn RSA
Dung khóa công cộng và khóa riêng để tính toán khóa phiên
Các tính toán là tương đương
Độ an toàn ít hơn RSA
Chọn đáp án D
Các thiết bị nào sau đây có thể sử dụng được trên mạng không dây?
Máy vi tính để bàn
Máy tính xách tay
PDA
Tất cả các loại trên
Chọn đáp án D
Chứng nhận chứa.
Chữ ký
Thông tin thuật toán tạo mã khoá
Thuật toán tạo chữ ký
Tất cả đều đúng
Chọn đáp án D
LAC. (L2TP Access Control) và LNS (L2TP Network Server)) là các thành phần của giao thức đường hầm nào?
IPSec
PPP
PPTP
L2TP
Chọn đáp án D